Broadcom steht kurz vor der Veröffentlichung von Symantec CBX, eine hochintegrierte Kombination mit Technologien aus folgenden Symantec und Carbon Black Lösungen:
- Symantec Endpoint Security Complete
- Carbon Black Cloud inkl. Threat Tracer
- Symantec Cloud SOC
- Symantec Web Isolation
- Symantec Web Secure Gateway (Bluecoat)
Hinweis: Symantec CBX enthält nicht alle Funktionen aus den o. a. Lösungen.
Die CBX Highlights
Symantec CBX ist eine umfassende Sicherheitslösung mit verschiedenen Schutzfunktionen am Endpunkt selbst und für den Internetverkehr, angereichert mit Informationen zu Clouddiensten. Mit Symantec CBX ist es nicht mehr nötig verschiedene Hersteller für den Schutz am Gateway und am Endpunkt zu erwerben und zu verwalten.
Ein Großteil der Technologie kommt aus Symantec Endpoint Security Complete und Symantec Cloud Web Gateway (ehemals Bluecoat) . Allerdings sticht eine Neuerung hervor, denn unter anderem neu in CBX ist die Sichtbarkeit einzelner Events, weil Broadcom die EDR Technologie aus Symantec Endpoint Security durch Carbon Black EDR Cloud inkl. Threat Tracer vollständig ersetzt hat. Kunden, die ihre Umgebung analysieren wollen, erhalten nun konsolidierte Informationen zu Ereignissen am Endpunkt, die Nutzung der Netzwerkverbindungen, Cloud Applikationen inkl. Email und können diese Informationen komfortabel durch KI-Unterstützung auswerten, mit Threat Tracer visuell darstellen und durch Reaktionen beantworten (z. B. Hash blockieren, Firewallregel erstellen, etc.).
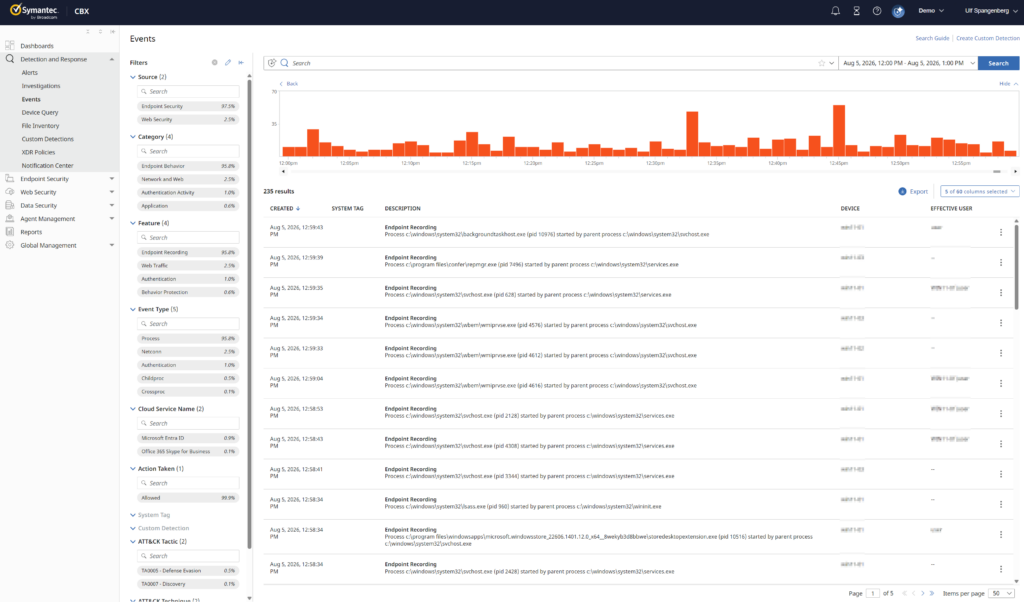
Die XDR in CBX sammelt alle Ereignisse vom Endpunkt, Proxy, Email, Netzwerk und reichert diese an (Mitre, Reputation, Cloud Service, Entra, PII etc.). Kunden können diese Events dann in der Symantec-Konsole durchsuchen, in ein SIEM streamen oder via API abgreifen.
Zusätzlich erzeugt CBX Alerts, welche wichtige Ereignisse automatisch hervorheben und bei der Erstellung einen Severity Score erhalten. Carbon Black Kunden kennen Alerts auch als Watchlists. Das Regelwerk dahinter wird automatisch aktualisiert, um auch schnell neue Bedrohungen in den Events zu finden und durch Custom Detections können Sie selbst Alerts konfigurieren.
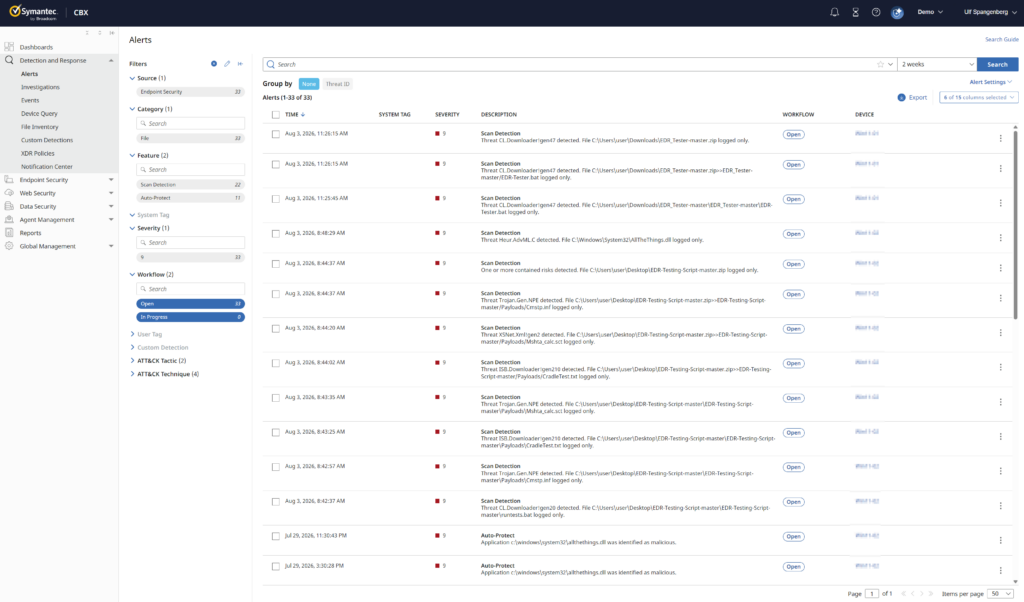
CBX Investigations
Zu guter Letzt erstellt Symantec automatisch Investigations, Symantec Endpoint Security Complete Kunden kennen diese Funktion als Incidents. Investigations lassen sich auch jederzeit selbst erstellen und ermöglichen das Zusammenführen aller relevanten Events und Alerts an einer Stelle.
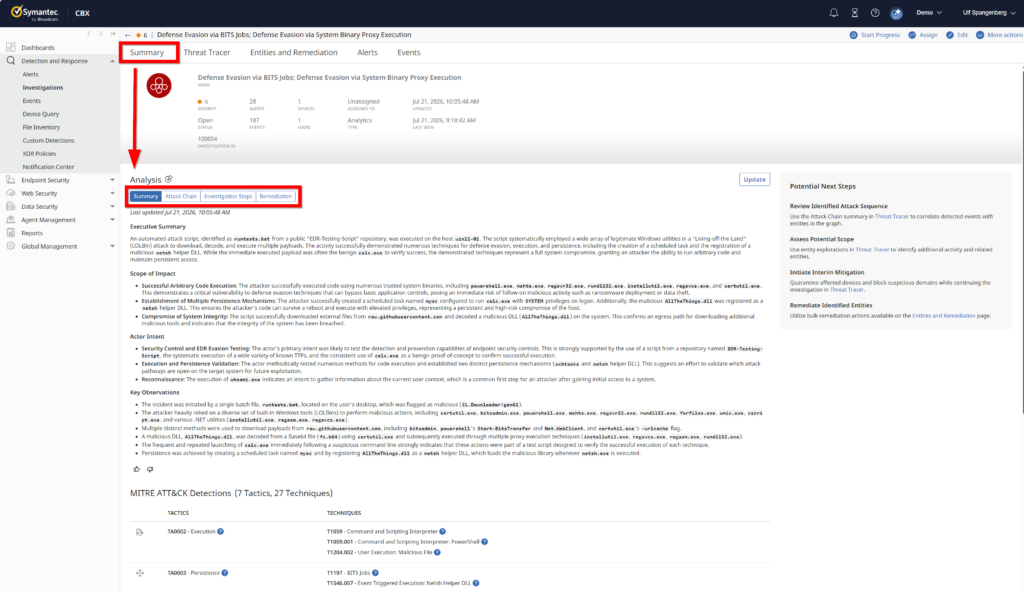
Mit der Nutzung von agentischer KI werden Angreifer schneller und mächtiger und deshalb ist CBX bei der Untersuchung eine große Hilfe, denn hier kommen auch agentische KI-Lösungen von Symantec zum Einsatz.
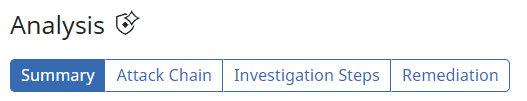
Wie der Name Summary vermuten lässt, erstellt hier ein LLM das Executive Summary, welches in einfachen Worten zusammenfasst, was in dieser Investigation passiert.
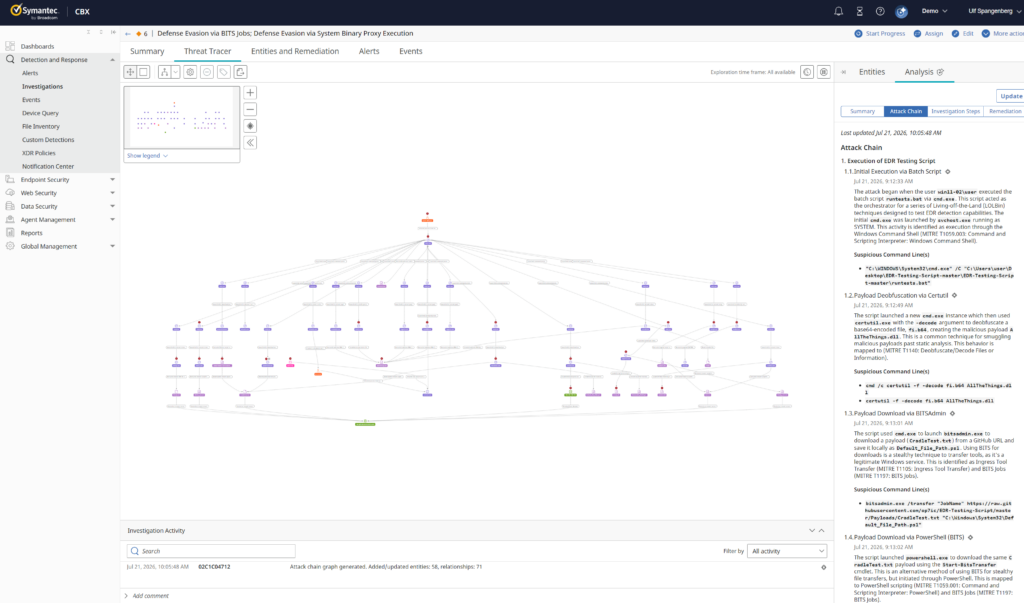
Die Attack Chain Ansicht verdeutlicht jeden einzelnen Schritt der Ereignisse und erklärt einzelne Schritte.
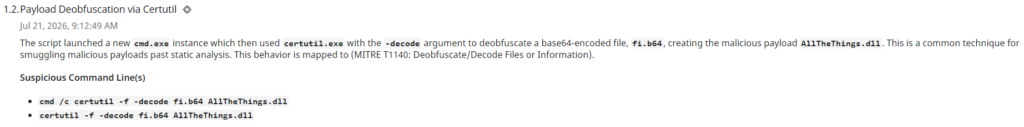
Unter Investigation Steps gibt die KI Tipps zum weiteren Vorgehen.
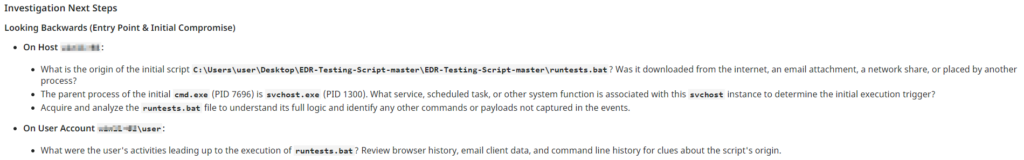
Im Tab Remediation erhalten Sie nun Hinweise, welche Aktionen idealerweise durchgeführt werden sollten, um die Bedrohung für Ihre Organisation zu minimieren.
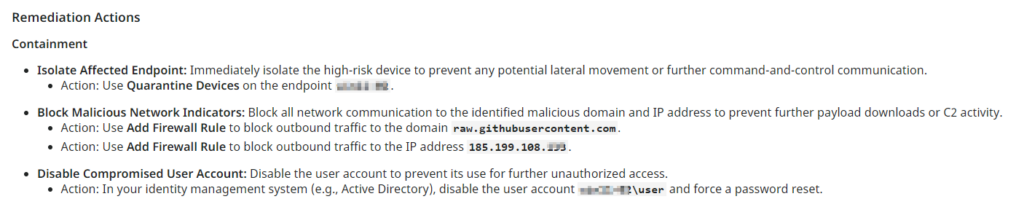
Das „R“ in EDR steht ja für Remediation (Wiedergutmachung) und soll Maßnahmen durchführen, die ein weiteres Ausbreiten stoppen, eine Wiederholung verhindern, Artefakte auf Systemen löschen sollen oder z. B. den Entra Benutzer sperrt.
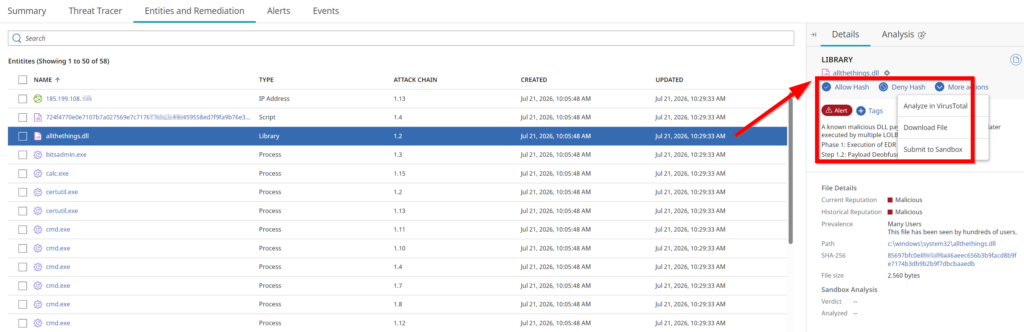
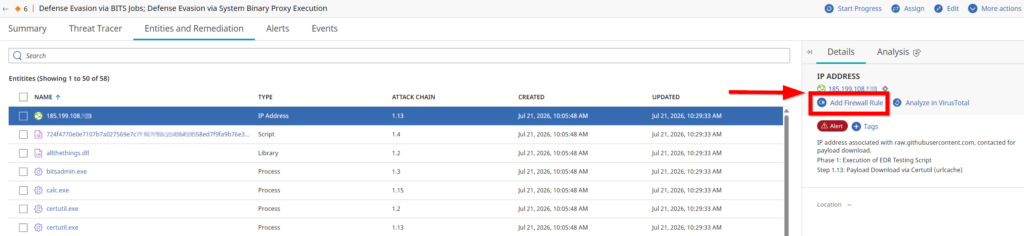
Folgenden Aktionen lassen sich über CBX direkt ausführen:
- Hinzufügen oder löschen von Tags
- Endpunkt isolieren oder aus der Isolation holen
- Endpunkt scannen
- Live Response auf Endpunkt ausführen
- LiveUpdate auf Endpunkt starten
- Domäne erlauben/blockieren
- Hash erlauben/blockieren
- Dateien herunterladen
Extrem mächtig und hilfreich ist dabei Live Response. Carbon Black Kunden ist diese Funktion bekannt, bei Symantec Endpoint Security Complete nennt sich die Funktion Live Shell und ermöglicht in beiden Fällen, eine Shell auf dem remote Endpunkt zu öffnen und mit dem Endpunkt direkt zu interagieren. Selbst ein forensischer remote Kernel Memory Dump ist möglich und Live Response kann über eine API ausgeführt werden, was für Threat Hunter das Ausführen umfangreicher Playbooks aus ihrer jeweiligen Platformen heraus ermöglicht.
Innerhalb einer Investigation ist es über Threat Tracer möglich, alle Ereignisse auf einem Whiteboard darzustellen und mit Informationen anzureichern. Auf dem folgenden Bild sehen Sie gut, wie Symantec Data und Web Security und in CBX integriert sind, denn es können auch Informationen über das Teilen von Dateien sichtbar gemacht werden (z. Z. M365, G Suite, Box).
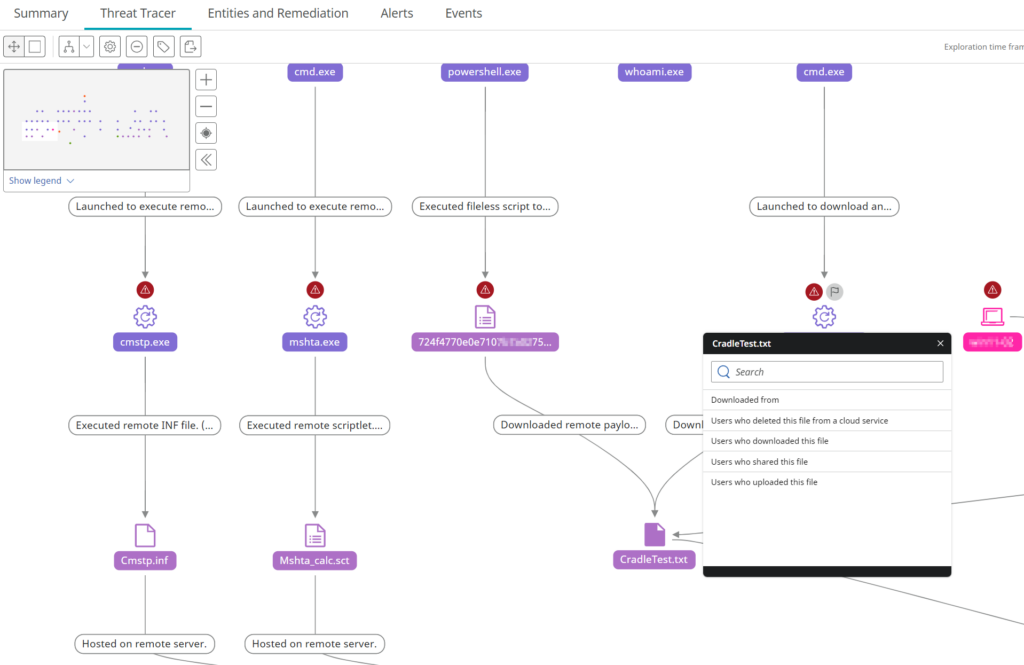
Sogar Informationen über die Kalssifikation und Vertraulichkeit von Daten (z. B. PII, PCI, Kreditkarten etc.) werden sichtbar gemacht.

CBX Device Queries
Carbon Black Kunden kennen diese Funktion als Live Query, Symantec Endpoint Security Complete Kunden hatten die u. a. Funktionen gar nicht oder nur sehr eingeschränkt.
- Echtzeitdata: Suche auf remote Endpunkten nach Systeminformationen, laufenden Prozessen, Netzwerkverbindungen und mehr.
- Suchfunktionen:
- Artifact Search: Umfassende Suchvorgänge über mehrere Geräte hinweg nach spezifischen Indikatoren.
- Forensic Search: Detaillierte Abfragen spezifischer Systemzustände mithilfe einer SQL-ähnlichen Syntax.
- Scheduling: Sie können einmalige Abfragen durchführen oder diese so planen, dass die Daten über einen längeren Zeitraum hinweg erfasst werden.
- Script Library: Administratoren können PowerShell-Skripte in der Skriptbibliothek erstellen und speichern, die dann über Live Response ausgeführt werden können.
Noch mehr Security
Neben den Neuerungen arbeiten noch weitere Techniken an der Abwehr und Erkennung von Malware und Angreifern, viele davon sind aus Symantec Endpoint Security Complete bekannt:
- Antivirus
- Intrusion Prevention
- Firewall
- Adaptive Protection
- Application Control
- Device Control
- Host Integrity
- Device Posture
- Content Filter
- Data Enrichment
- Cloud Proxy
- CVE Schwachstelleninfos
- Web Isolation
- und mehr …
Symantec CBX im Oktober?
CBX soll der neue Standard für die Integration der Broadcom Lösungen werden. Das macht Sinn, denn durch den neuen Client kann Broadcom jederzeit weitere Blades in den Agent Stack einfügen und Funktionen „on the fly“ erweitern. Außerdem hat CBX das Fundament für die übergreifende Sammlung aller Symantec Events geschaffen und ermöglicht so eine hochintegrierte XDR-Platform für seine Lösungen.
CBX unterstützt bei GA lediglich Windows Agents, soll jedoch Mac einige Wochen später und Linux im Winter anbieten.
CBX wird in zwei Varianten angeboten, eine hat „alles“ (CBX Complete), während die andere Variante keine CloudSOC und Web Security Technology beinhaltet (CBX Essential). Auch EDR ist in der kleinen Variante nicht enthalten.
Carbon Black EDR Cloud Kunden sollen 2026 noch die Möglichkeit erhalten, ihre Umgebung auf das neue Framework zu aktualisieren, Symantec Endpoint Security Complete Kunden sollen etwas später folgen. Für beide soll das Upgrade auf CBX Essential kostenlos sein.
Kunden, die derzeit mit den o. a. Enterprise Lösungen arbeiten, werden voraussichtlich im Laufe des nächsten Jahres die Möglichkeit erhalten, successive in die neue CBX-Welt zu wechseln.
Weitere Informationen
- Symantec CBX Solution Overview PDF …
- Broadcom Introduces Symantec CBX …
- Built for This Moment (and All Those to Come) …
- Visualize and Investigate Threats …
- All the Single Agents …
- Adaptive Protection is Put to the Test …
- Incidents Summary View …
Weitere Beiträge zum gleichen Thema:
- Symantec CBX kurz vor Veröffentlichung
- Neue Version Symantec Data Center Security 6.10.3
- Symantec CBX – Das Beste aus zwei Welten
- Internationale Auszeichnungen für die niwis consulting GmbH
- Symantec Endpoint Protection 14.4 veröffentlicht
- CBC Linux – Sensor Upgrade nötig
- SES erlaubt nun Email-Benachrichtigungen an SES Mobile User
- Symantec Data Center Security 6.10.2 verfügbar
- Web Security Services Agent Security Update
- Symantec Endpoint Protection Security Update